جرس الإنذار في أوروبا ماذا لو شُلّت الحياة بهجوم سيبراني متكامل؟
د.ابوبكر باذيب
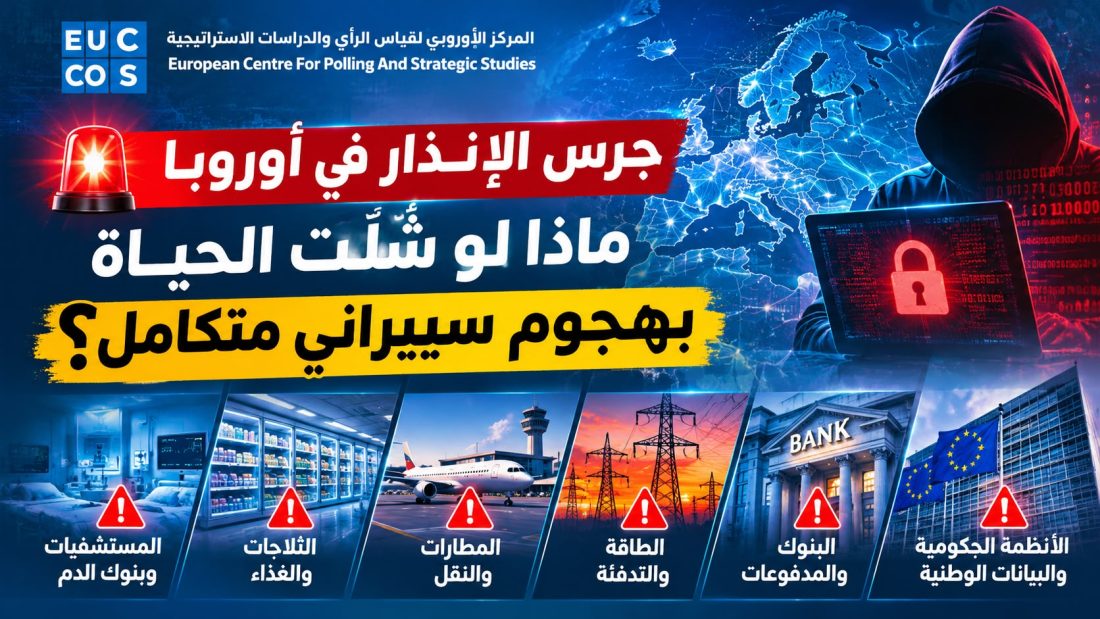
ماذا لو استيقظت أوروبا صباحاً على مشهد غير مألوف، مطارات متوقفة وقطارات لا تتحرك، وثلاجات بنوك الدم والمستشفيات خارج الخدمة ومخازن الأغذية المركزية عاجزة عن حفظ إمداداتها، ماذا لو اكتشفت الحكومات أن أنظمة البريد الإلكتروني والمؤسسات الإدارية وشبكات الاتصالات الحكومية وقواعد البيانات والأرقام الوطنية قد تعرضت لاختراق واسع؟ وماذا لو تعطلت محطات الطاقة والغاز والوقود وأنظمة التدفئة المنزلية، بالتزامن مع اختراق الحسابات البنكية وتعطل الخدمات المالية؟
هذا ليس تمهيد اعلاني لفيلم هوليودي ولسنا أمام سيناريو خيال علمي، بل أمام احتمالات قابلة للتنفيذ تكشف طبيعة التهديدات التي تواجه الدول، فالحياة الأوروبية مثل غيرها من المجتمعات المتقدمة أصبحت مرتبطة بمنظومة رقمية متشابكة تدير تفاصيل الحياة اليومية من حركة الطائرات والقطارات إلى الخدمات الصحية والمصرفية وإدارة الطاقة والاتصالات، وأي خلل واسع في هذه المنظومة يمكن أن يتحول سريعاً من مشكلة تقنية إلى أزمة اقتصادية واجتماعية وأمنية وسيادية.
ولقد شهد العالم بالفعل خلال الشهور والسنوات الماضية هجمات سيبرانية استهدفت مؤسسات حكومية وشركات وبنى تحتية، كما شهدت أوروبا عمليات تخريب واضطراب رقمي طالت قطاعات حيوية.
لكن السؤال الأكثر خطورة ليس ما إذا كانت هجمة محدودة قادرة على تعطيل مؤسسة أو خدمة، بل ماذا لو تزامنت هجمات متعددة، واستهدفت قطاعات مترابطة، وفي توقيت واحد؟
لنتخيل أن الهجوم استمر ست ساعات فقط، قد تتوقف حركة المطارات وتتأخر القطارات، وتتعرقل عمليات الشحن والتوزيع وتفقد المستشفيات القدرة على تشغيل بعض أنظمتها الرقمية، وقد تتعطل أنظمة الدفع الإلكتروني أو الوصول إلى الحسابات المصرفية، فيما تواجه المؤسسات الحكومية صعوبة في التحقق من البيانات وتقديم الخدمات، وإذا امتد الخلل إلى شبكات الكهرباء والغاز والتدفئة، فإن الأزمة ستغادر شاشات الحواسيب لتدخل مباشرة إلى منازل المواطنين وحياتهم اليومية.
المشكلة أن هذه القطاعات لا تعمل بمعزل عن بعضها، بل هي سلاسل من الامداد التقني واللوجستي والامني، فالمستشفى يحتاج إلى الكهرباء والاتصالات وسلاسل التوريد، والمطار يعتمد على أنظمة الحجز والمراقبة والاتصال وشبكات الغذاء تحتاج إلى النقل والتخزين والطاقة.
ولذلك فإن استهداف نقاط الترابط بين هذه القطاعات قد يضاعف أثر الهجوم، حتى لو لم تتعرض جميع المؤسسات للاختراق المباشر.
وهنا تبرز الأسئلة الاستراتيجية هل تمتلك أوروبا بدائل تقليدية إذا تعطلت الأنظمة الرقمية؟ هل تستطيع تشغيل المطارات والقطارات والمستشفيات بصورة يدوية أو عبر أنظمة احتياطية؟ هل توجد نسخ آمنة ومستقلة من قواعد البيانات الحكومية والسجلات المصرفية؟ وهل يمكن إعادة تشغيل الخدمات الأساسية إذا استمر الهجوم أياماً، أو تكرر بعد فترة قصيرة؟
وهل يعد هذا المجهول قابل للتساؤل والحذر، أم أن ذلك من الاعتبارات السيادية التي لا يمكن الخوض فيها أو انتظار إجابات عنها؟ فالأمر لا يتعلق بالاستعداد لهجوم إلكتروني منفرد، بل بالقدرة على إدارة أزمة مركبة تتداخل فيها الهجمات السيبرانية مع التضليل الإعلامي والتخريب المادي والضغط الاقتصادي، وربما التهديدات العسكرية.
وهذا هو جوهر الحرب الهجينة إرباك الدولة وإضعاف قدرتها على الاستجابة من دون الحاجة بالضرورة إلى مواجهة عسكرية مباشرة.
وفي السياق الأوروبي لا يمكن تجاهل التوتر مع روسيا ولا القدرات السيبرانية المنسوبة إلى جهات مرتبطة بدول مثل روسيا والصين وإيران، فضلاً عن شبكات القرصنة الإجرامية والمجموعات العابرة للحدود، لكن من الضروري التمييز بين وجود قدرات وهجمات موثقة وبين افتراض وجود تنسيق إيراني صيني روسي لتنفيذ هجوم موحد؛ فهذا السيناريو يظل احتمالاً افتراضياً ولا يجوز التعامل معه باعتباره حقيقة قائمة.
كما أن الاعتقاد بأن المجتمعات الأوروبية أكثر انكشافاً سيبرانياً من روسيا أو الصين يحتاج إلى تدقيق، فالاعتماد الواسع على الخدمات الرقمية يخلق نقاط ضعف، لكنه لا يعني تلقائياً غياب الحماية أو ضعف القدرة على الصمود.
وفي المقابل لا توجد دولة محصنة بالكامل من الاختراق أو التخريب مهما امتلكت من قدرات تقنية وأمنية.
لقد مرت أوروبا بسلسلة من الأزمات التي كشفت هشاشة بعض منظوماتها من جائحة كورونا الى الحرب الروسية الأوكرانية وأزمة الطاقة واضطرابات سلاسل الإمداد والتوترات الإقليمية في الشرق الأوسط.
وكل أزمة من هذه الأزمات قدمت درساً مختلفاً بشأن الاعتماد المتبادل بين الدول والاقتصادات والبنى التحتية، أما الهجوم السيبراني الشامل فيمكن أن يجمع هذه المخاطر في لحظة واحدة، ويحولها إلى اختبار حقيقي لقدرة الدولة على الاستمرار.
ما تحتاج إليه أوروبا ليس فقط تطوير أنظمة الحماية الإلكترونية، بل بناء منظومة صمود وطنية وأوروبية متكاملة شبكات احتياطية مستقلة ونسخ غير متصلة من البيانات الحيوية وخطط تشغيل يدوية للمرافق الأساسية، ومخزونات طوارئ للطاقة والوقود والمواد الطبية والغذائية وتدريبات مشتركة بين الحكومات والقطاع الخاص، وآليات واضحة لإبلاغ المواطنين وإدارة الأزمة.
وبالضرورة يتطلب الأمر تعزيز التعاون الاستخباراتي والأمني وتحديد المسؤوليات القانونية والتشغيلية عند وقوع هجوم واسع يتجاوز حذر المفاجأة المعتاد والذي نراه كلما حدث هجوم هناك أو هناك.
إن جرس الإنذار الحقيقي لا يتمثل في احتمال توقف مطار أو بنك أو محطة كهرباء لساعات، بل في احتمال أن تتوقف عدة منظومات في وقت واحد، وأن تكتشف الدولة أنها لا تملك بديلاً سريعاً لاستعادة وظائفها الأساسية.
أوروبا لا تحتاج إلى انتظار حرب سيبرانية كبرى كي تختبر قدرتها على الصمود، عليها أن تتعامل مع هذا الاحتمال باعتباره جزءاً من أمنها القومي، لا مجرد ملف تقني تتولاه المؤسسات المختصة، فالدولة الحديثة لا تُقاس قوتها بمدى تطور أنظمتها الرقمية فقط وإنما بقدرتها على مواصلة الحياة عندما تتوقف هذه الأنظمة.
السؤال الذي ينبغي أن يقلق العواصم الأوروبية ليس، هل يمكن أن نتعرض لهجوم سيبراني؟ بل إذا وقع الهجوم صباح الغد، فكم ساعة تستطيع أوروبا أن تواصل فيها الحياة قبل أن تتحول الأزمة الرقمية إلى شلل شامل؟ فنحن نعيش في هذه القارة وتساؤلات أمنها واستقرارها جزء من حياتنا اليومية.